 云服务器

网站被黑,往往就在你大意的那几天。
经常上网,会看到一些很离谱的现象。
明明之前还好好的网站,突然打不开了,或者内容变成了乱七八糟的违规信息,甚至强制跳转到违规页面。
有些PC端隐藏看不出来,移动端更容易测出来。
阿里云服务器ECS 99元1年,续费不涨价: https://www.aliyun.com/minisite/goods
腾讯云轻量云服务器: https://cloud.tencent.com/act/cps/redirect?redirect=36719
京东轻量云服务器: https://3.cn/1YX-MxJv
其中不乏一些企业的网站。
很多新手站长很委屈:我这才刚建好的网站,怎么就被人盯上了?
今天以最常见的 WordPress 为例,分享几招实用的防黑技巧。
第一招:别让黑客找到你的大门
隐藏后台登录地址。
很多人用 WordPress,后台默认就是 wp-admin 或 wp-login.php。
只要黑客知道你的后台地址,剩下的事情就是时间问题。 只要给你足够的时间,对方一定能通过暴力破解拿到你的密码,拿到用户名非常简单,只需要暴力猜密码;包括隐藏wordpress的一些版本信息也是可以提高安全性的。
装个 WPS Hide Login 插件,把登录地址改成只有你自己知道的专属路径。
黑客连门都找不到,还怎么破解你的后台?
第二招:关掉不需要的“后门”
WordPress 有几个默认功能,其实非常容易成为攻击目标。
第一,禁用 WP REST API。
这个功能绝大多数个人站长根本用不上,但它却经常被黑客利用,用来探测漏洞或者暴力破解。装个插件,直接禁用。
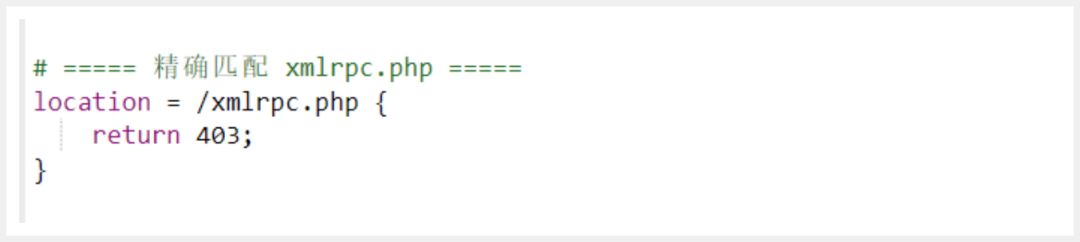
第二,禁用 xmlrpc.php。
这个文件原本是用来给手机端或者第三方工具发文章的。现在很少有人用了,但它却成了黑客最爱的攻击入口。直接在服务器上设置 403 拒绝访问,一劳永逸。
第三招:守住服务器的底座
网站防住了,服务器层面也不能拖后腿。
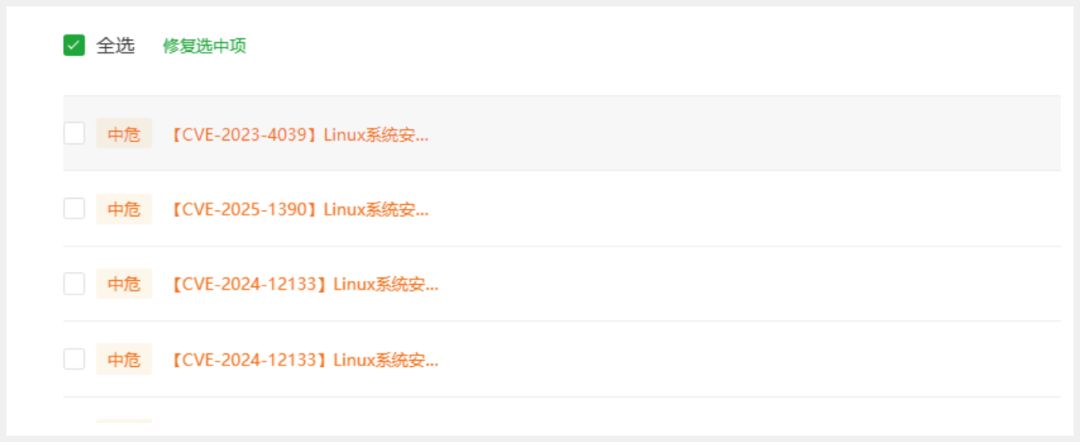
第一,及时修补漏洞。
尤其关注高危漏洞。比如近期的 PHP、Nginx 漏洞,一爆出来就要赶紧升级。WordPress 核心、主题、插件也会不定期出现新漏洞,别嫌麻烦,看到更新就点。
第二,关闭 22 端口。
如果你平时不怎么用 SSH 登录服务器,强烈建议直接在云服务商的安全组里,把 22 端口关掉。
因为针对服务器的暴力登录破解,几乎每时每刻都在全球发生。
第四招:穿上防护,留好退路
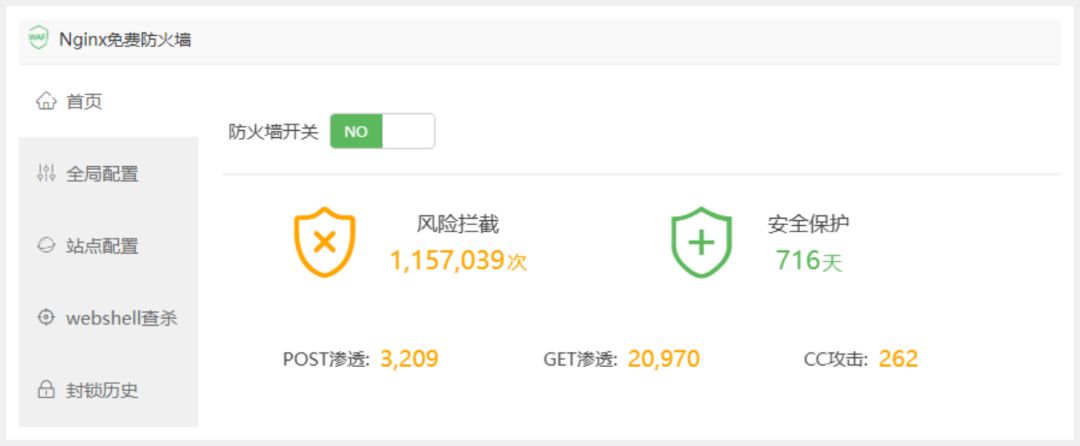
第一,开启 WAF 防火墙。
如果你不想买昂贵的付费防火墙,至少把宝塔面板自带的免费 WAF 开起来。它能拦截掉很大一部分常见的恶意请求和脚本攻击。
第二,做两手备份。
没有人能保证 100% 安全。真正的老手,都在做最坏的打算。
- 手动备份: 定期把网站数据库和文件打包,下载存到本地或网盘。
- 快照备份: 开启服务器磁盘的快照功能,每天或每隔几天备份一次。一旦被黑,直接一键回滚。
总结
现在的黑客,早就用上了 AI 大模型来挖漏洞、写脚本。
攻击门槛越来越低,速度越来越快。
隐藏登录口、关掉危险功能、打补丁、关端口、开WAF、做备份。
这 7 招只是基础防线,适合新手站长,远远不能保证你绝对安全。
但做好这些最基础的安全策略,能挡住 99% 的自动化脚本和无差别扫描。
别等网站被黑了才拍大腿,现在就去后台检查一遍。